Cyber Attack: జేపీ మోర్గాన్, వీసా, మాస్టర్కార్డ్ కస్టమర్ల డేటా లీక్ కలకలం
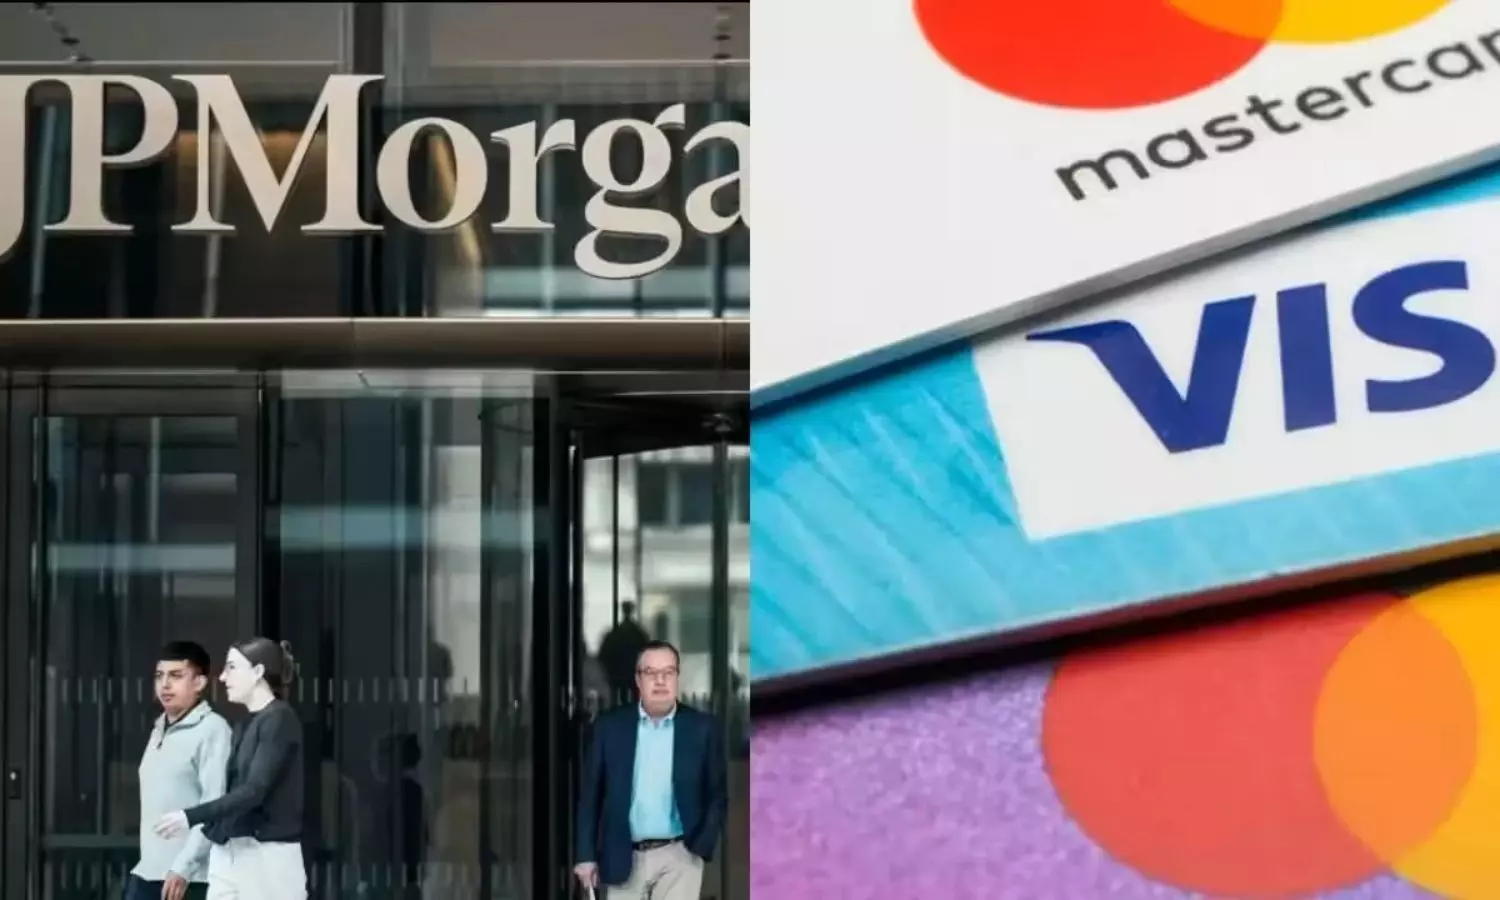
Cyber Attack: జేపీ మోర్గాన్ చేజ్, వీసా, మాస్టర్కార్డ్ థర్డ్-పార్టీ సర్వీస్ ప్రొవైడర్లపై జరిగిన సైబర్ దాడిలో వేలాది మంది కస్టమర్ల మార్కెటింగ్ డేటా లీక్ అయింది.


Cyber Attack: జేపీ మోర్గాన్, వీసా, మాస్టర్కార్డ్ కస్టమర్ల డేటా లీక్ కలకలం
Marketing Data Leaked: ప్రపంచ ప్రఖ్యాత ఆర్థిక సంస్థలైన జేపీ మోర్గాన్ చేజ్, వీసా , మాస్టర్కార్డ్లకు సేవలందించే థర్డ్-పార్టీ సర్వీస్ ప్రొవైడర్లపై జరిగిన సైబర్ దాడులు అంతర్జాతీయంగా తీవ్ర కలకలం రేపుతున్నాయి. ఈ దాడుల కారణంగా వేలాది మంది కస్టమర్ల మార్కెటింగ్ సమాచారం లీక్ అయినట్లు సమాచారం. అయితే, కార్డ్ పేమెంట్ వివరాలు గానీ, సంస్థల ప్రధాన పేమెంట్ వ్యవస్థలు గానీ ప్రభావితం కాలేదని, అవన్నీ పూర్తిగా సురక్షితంగా ఉన్నాయని ఆయా సంస్థలు స్పష్టం చేశాయి.
అమెరికాలోని అతిపెద్ద బ్యాంకు అయిన జేపీ మోర్గాన్కు సేవలందించే బాహ్య సంస్థలపై సైబర్ దాడి జరిగినట్లు తాజాగా వెల్లడైంది. దీనివల్ల కస్టమర్ల పేర్లు, ఈమెయిల్ చిరునామాలు, కొన్ని సందర్భాల్లో ఫోన్ నంబర్లు, పోస్టల్ కోడ్లు వంటి మార్కెటింగ్ డేటా బయటకు వెళ్లినట్లు భావిస్తున్నారు. ‘n0n’ అనే సైబర్ దోపిడీ ముఠా ఆన్లైన్లో పోస్ట్ చేసిన డేటాను పరిశీలించగా, అందులో 16 వేలకు పైగా కస్టమర్ ఈమెయిల్ ఐడీలతో పాటు 124 మంది బ్యాంకు ఉద్యోగుల ఈమెయిల్ అడ్రస్లు ఉన్నట్లు గుర్తించారు.
ఆసియా-పసిఫిక్ ప్రాంతంలోని ఒక థర్డ్-పార్టీ సర్వీస్ ప్రొవైడర్కు సంబంధించిన ఘటనతో ఈ లీక్లకు సంబంధం ఉందని వీసా ప్రతినిధి తెలిపారు. వీసా సొంత నెట్వర్క్ లేదా వ్యవస్థలపై ఎలాంటి ప్రభావం పడలేదని, కార్డ్ నంబర్లు వంటి సున్నితమైన పేమెంట్ డేటా సురక్షితంగా ఉందని సంస్థ స్పష్టం చేసింది. ఒక నిర్దిష్ట బెనిఫిట్ ప్రోగ్రామ్లో చేరిన కొంతమంది కార్డ్హోల్డర్లకు సంబంధించిన పరిమిత సమాచారం మాత్రమే బహిర్గతమైందని మాస్టర్కార్డ్ వెల్లడించింది. సమస్యను తక్షణమే అదుపులోకి తెచ్చామని, తమ పేమెంట్ నెట్వర్క్ లేదా కార్డ్ సేవలపై ఎలాంటి ప్రభావం లేదని పేర్కొంది.
నవంబర్ 16న ‘n0n’ అనే సైబర్ ఎక్స్టార్షన్ గ్రూప్ ఈ ఆర్థిక సంస్థల కార్డ్హోల్డర్ మార్కెటింగ్ రికార్డులను తమ వద్ద ఉన్నట్లు ప్రకటించి, ఆపై సంబంధిత ఫైళ్లను ఆన్లైన్లో విడుదల చేసింది. మరోవైపు, ఆన్లైన్లో విడుదలైన ఈ ఫైళ్ల ప్రామాణికతను స్వతంత్రంగా ధృవీకరించాల్సి ఉందని నిపుణులు చెబుతున్నారు. అలాగే, సైబర్ దాడికి గురైన థర్డ్-పార్టీ సర్వీస్ ప్రొవైడర్ల పేర్లను మాత్రం ఆయా సంస్థలు ఇంకా బయట పెట్టలేదు. మార్కెటింగ్ డేటా మాత్రమే లీక్ అయినప్పటికీ, కస్టమర్లు అనుమానాస్పద ఈమెయిళ్లు లేదా ఫిషింగ్ లింక్ల విషయంలో అప్రమత్తంగా ఉండటం మంచిదని సైబర్ నిపుణులు సూచిస్తున్నారు.
Gagan kumar
2014లో జర్నలిస్ట్గా నా కెరీర్ ప్రారంభించాను. పలు వెబ్సైట్లలో సబ్-ఎడిటర్గా పని చేశాను. డిజిటల్ రంగాల్లో 11 ఏళ్లకు పైగా అనుభవం ఉంది. బిజినెస్, స్పోర్ట్స్, మూవీస్, నేషనల్ అండ్ ఇంటర్నేషనల్, పాలిటిక్స్ , వైరల్ న్యూస్కు సంబంధించిన కంటెంట్ను రాయగలను. ముఖ్యంగా బిజినెస్, స్పోర్ట్స్, మూవీస్, బ్రేకింగ్ న్యూస్ రాయడంలో నైపుణ్యం ఉంది.